Google DeepMind araştırmacılarının yapay zekâ ajanlarıyla yürüttüğü çalışma, eski bir açık anahtarlı şifreleme standardı olan RSA-1024’e yönelik bazı kriptanaliz yöntemlerini önemli ölçüde geliştirdi. Araştırmacıların bildirdiğine göre yeni yaklaşım, ilgili 1024 bitlik hedefe karşı bilinen en iyi yöntemden 1600 kata kadar daha hızlı sonuç verdi. Bu bulgu, yapay zekânın matematiksel güvenlik analizlerinde nasıl kullanılabileceğini gösteriyor; ancak tek başına günümüzde yaygın kullanılan modern RSA anahtarlarının kırıldığı anlamına gelmiyor.
Çalışmanın sonuçlarını değerlendirirken RSA-1024 ile 2048 bit ve üzerindeki RSA anahtarlarını birbirinden ayırmak önemli. Araştırmada ele alınan hedef, güncel güvenlik uygulamaları için yetersiz kabul edilen 1024 bitlik anahtarlarla sınırlı. Bankacılık ve mesajlaşma gibi hizmetlerde kullanılan daha uzun anahtarların bu yöntemle kırıldığına dair bir sonuç açıklanmadı. Dolayısıyla çalışma, mevcut modern şifrelemenin çözüldüğünü değil, eski sistemlerin ve belirli imza tasarımlarının daha dikkatli incelenmesi gerektiğini ortaya koyuyor.
Dijital imzalardaki koruma varsayımı
RSA yalnızca verileri şifrelemek için değil, dijital imza oluşturmak ve doğrulamak için de kullanılabilir. Dijital imza, bir mesajın belirli bir anahtarla imzalandığını ve imzalandıktan sonra değiştirilmediğini doğrulamaya yardımcı olur. İmza sistemleri, imzalanacak mesajı doğrudan işlemek yerine çoğunlukla mesajı belirli biçimde hazırlayan bir kodlama veya dolgu düzeninden yararlanır. Bu düzenin amacı, imza işleminin matematiksel yapısından kaynaklanabilecek istenmeyen özellikleri engellemektir.
Çalışmada incelenen senaryoda, saldırganın imzalanacak veri bloğunun önemli bir bölümünü kontrol edebildiği varsayılıyor. Araştırmacıların bulgusu, ilgili koşullarda saldırganın kontrol ettiği bölüm yaklaşık yarıya ulaştığında veya bunu aştığında, kullanılan sabit ek verinin beklenen korumayı sağlayamayabileceğini gösteriyor. Buradaki sonuç her dijital imzanın kolayca taklit edilebileceği anlamına gelmiyor: risk, belirli bir imza düzenine, veri biçimine ve saldırganın imzalanan içeriği ne ölçüde belirleyebildiğine bağlı.
Başka bir ifadeyle, bu bulgu kriptografik tasarımlarda kullanılan biçimlendirme ve doğrulama kurallarının yalnızca kâğıt üzerinde güvenli görünmesinin yeterli olmadığını hatırlatıyor. Uygulamaların, saldırganın kontrol edebileceği girdileri de hesaba katan dikkatli kontroller yapması gerekir. Bir sistemin güvenliği yalnızca RSA anahtarının uzunluğuna değil, algoritmanın nasıl uygulandığına, imzanın hangi veriye atıldığına ve doğrulama işleminin nasıl gerçekleştirildiğine de bağlıdır.
Bilinen saldırılara göre verimlilik artışı
DeepMind ekibinin açıkladığı karşılaştırmaya göre yapay zekâ ajanları, 1024 bitlik anahtarlarla ilgili belirli bir saldırı yöntemini bilinen en iyi yaklaşımdan 1600 kat daha verimli hâle getirdi. Çalışmanın yalıtılmış test ortamındaki uygulamasında işlemci süresinin de 3,5 kat azaldığı bildirildi. Bu iki ölçüm aynı şeyi ifade etmiyor: ilki saldırı yönteminin karşılaştırmalı verimliliğine ilişkin, ikincisi ise test uygulamasında geçen işlemci süresine ilişkin bir sonuç olarak aktarılıyor.
Araştırmacılar ayrıca algoritmanın, anahtarın çarpanlarına ayrılması için gereken hesaplama gücünün binde birinden azını kullandığını belirtti. RSA’nın güvenliği, uygun büyüklükteki bir sayının asal çarpanlarını bulmanın pratikte çok zor olmasına dayanır. Bu nedenle çarpanlara ayırma çalışmalarındaki iyileştirmeler kriptografi açısından dikkate değerdir. Bununla birlikte, söz konusu hesaplama verimliliği açıklaması belirli deneysel hedef ve koşulları anlatır; doğrudan gerçek dünyadaki 2048 bitlik bir anahtarın kırılabileceği sonucunu vermez.
Toplu çarpanlara ayırma ve ortak maliyet
Çalışmanın bir diğer yönü, toplu çarpanlara ayırma yöntemleriyle ilgili. Bu yaklaşımda aynı uzunluktaki birden fazla anahtar birlikte ele alınıyor. Farklı kuruluşlar veya kullanıcılar standart anahtar boyutlarından yararlandığı için, bazı matematiksel işlemler hedefler arasında ortak kullanılabilir. Böylece saldırganın toplam maliyeti, her anahtarı tamamen bağımsız biçimde incelemeye kıyasla düşebilir.
Yapay zekâ ajanlarının önerdiği algoritmanın bu toplu yaklaşımın asimptotik verimliliğini iyileştirdiği bildirildi. Asimptotik verimlilik, problem büyüdükçe gereken hesaplama miktarının nasıl arttığını ifade eder. Araştırmacıların verdiği karşılaştırmaya göre, aynı uzunluktaki hedeflere yönelik çalışmada her yeni 1024 bitlik anahtarın ortalama maliyeti önceki tekniklere kıyasla 30 kata kadar azaltılabiliyor. Bu sonuç, çok sayıda benzer anahtarın bulunduğu senaryolar açısından önem taşıyor; ancak yine belirli anahtar uzunluğu ve varsayımlarla sınırlı.
Modern anahtarlar açısından anlamı
Araştırmada açıklanan sonuçlar RSA-1024’e odaklanıyor. RSA-1024 günümüzde güvenli kabul edilen anahtar uzunluklarının gerisinde kaldığı için, yeni sistemlerde tercih edilmemesi ve eski uygulamalardan kaldırılması gereken bir seçenek olarak değerlendiriliyor. Çalışma, 2048 bit ve üzerindeki RSA anahtarlarının kırıldığını göstermiyor. Bu nedenle çevrim içi bankacılık, mesajlaşma uygulamaları veya dijital varlık sistemlerinin bu bulgu nedeniyle doğrudan savunmasız hâle geldiği söylenemez.
Bununla birlikte kurumlar, yalnızca anahtar uzunluğunu kontrol etmekle yetinmemeli. Kullanılan imza standardının güncel ve doğru biçimde uygulanması, anahtarların güvenli şekilde üretilmesi ve eski algoritmaların zamanında devre dışı bırakılması da önemlidir. Özellikle 1024 bitlik anahtar kullanan eski sistemlerin envanterinin çıkarılması, bunların daha güçlü ve güncel standartlara taşınması için yararlı olabilir. Kriptografide güvenlik, matematiksel yöntemlerle birlikte yazılım uygulamalarının ve operasyonel süreçlerin de düzenli olarak gözden geçirilmesini gerektirir.
Çalışmanın doğrulanması ve daha geniş önemi
Çalışma, Kaliforniya Üniversitesi San Diego ile Fransız araştırma kurumu Inria’nın katkılarıyla yürütüldü. Araştırmacılar, sonuçları daha önce çözülmüş bir RSA-1024 kıyaslamasını kontrollü bir test ortamında yeniden üreterek doğruladıklarını bildirdi. Böyle bir kıyaslama, yeni yöntemin bilinen bir hedef üzerinde çalışıp çalışmadığını sınamaya ve performansını karşılaştırmaya yardımcı olur. Ancak kontrollü testlerde elde edilen başarı, yöntemin her gerçek sisteme doğrudan uygulanabileceği anlamına gelmez; hedefin yapısı, uygulama ayrıntıları ve erişilebilir kaynaklar sonuçları etkileyebilir.
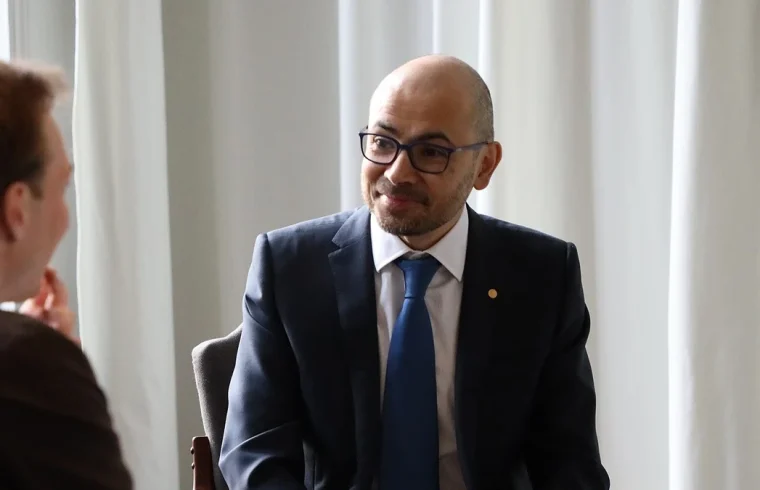
Google DeepMind başkan yardımcısı ve kıdemli bilim insanı Pushmeet Kohli’nin duyurduğu bulguların daha genel mesajı, yapay zekânın kriptografik varsayımları sınamak için kullanılabileceği. Otomatik analiz araçları, araştırmacıların karmaşık matematiksel arama alanlarını incelemesine ve bilinen yöntemleri geliştirmesine yardımcı olabilir. Bu araçlar şifreleme standartlarının tasarımında ve değerlendirilmesinde kullanıldığında, zayıflıkların saldırganlar tarafından keşfedilmeden önce belirlenmesine katkıda bulunabilir.
Sonuç olarak çalışma, RSA-1024 ve belirli dijital imza koşulları için önemli bir güvenlik uyarısıdır; modern RSA anahtarlarının kırıldığına dair bir kanıt değildir. Kurumlar eski anahtarları ve imza uygulamalarını gözden geçirmeli, araştırmacılar ise kriptografik varsayımları düzenli olarak yeniden değerlendirmelidir. Yapay zekâ destekli kriptanaliz, gelecekte yeni güvenlik standartlarını gerçek saldırılara karşı sınamak için değerli bir araç olabilir.