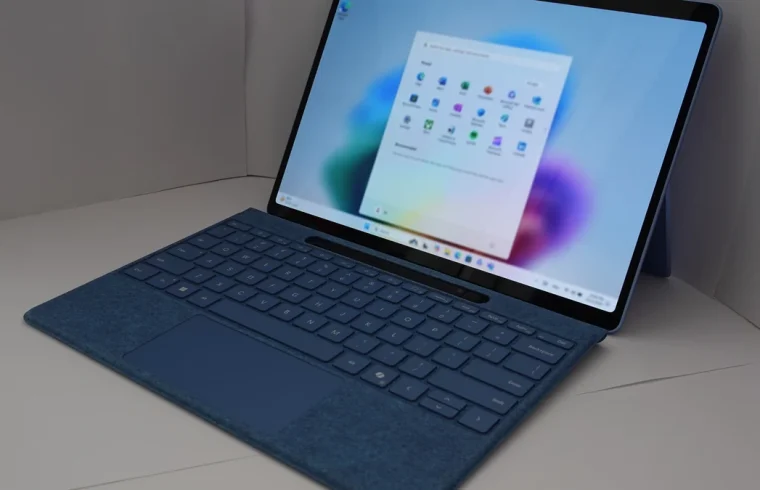
Microsoft, kaybolan veya çalınan Windows bilgisayarların içindeki dosyaları silmeden uzaktan kilitlenmesini sağlayacak yeni bir özelliği test ediyor. Remote Lock adı verilen bu işlev, özellikle çalışanlarına bilgisayar sağlayan şirketler ve eğitim kurumları için tasarlandı. Bilgi işlem yöneticileri, cihazın başkasının eline geçtiğinden şüphelendiklerinde bilgisayara erişimi uzaktan durdurabilecek; cihaz geri alındığında ise kullanıcı verileri silinmediği için çalışmaya kaldığı yerden devam edebilecek.
Bu özellik, uzaktan silme işleminin alternatifi olarak değerlendirilebilir; ancak iki işlem aynı şey değil. Remote Lock bilgisayardaki dosyaları kaldırmıyor ve cihazı fabrika ayarlarına döndürmüyor. Bunun yerine etkin oturumları kapatıyor, oturum açma seçeneklerini gizliyor ve cihazı yöneticinin kontrolündeki bir kilit ekranına alıyor. Böylece hassas bilgilere erişim sınırlandırılırken cihazın yönetim kaydı ve üzerindeki veriler korunuyor.
Remote Lock kimler için ve hangi cihazlarda kullanılacak?
Microsoft’un test ettiği özellik, öncelikle merkezi cihaz yönetimi kullanan kuruluşlara yönelik. Cihazın Microsoft Entra’ya katılmış, hibrit olarak katılmış ya da mobil cihaz yönetimi (MDM) sistemine kaydedilmiş olması gerekiyor. Bu koşullar, bilgisayarın kuruluş tarafından tanınmasını ve yöneticilerin uzaktan komut gönderebilmesini sağlıyor.
Desteklenen Windows sürümleri arasında Enterprise, Education ve Pro bulunuyor. Dolayısıyla Remote Lock, şimdilik kişisel bilgisayarını tek başına kullanan ev kullanıcılarına yönelik genel bir Windows ayarı değil. Özelliğin uygulanması için kuruluşun cihazları yönetiyor olması ve yöneticilerin gerekli yapılandırmayı yapması gerekiyor.
Bleeping Computer’ın aktardığı bilgilere göre Remote Lock, Windows 11 Insider Preview programının Beta ve Experimental kanallarındaki test sürümlerinde deneniyor. Kuruluş yöneticileri, Microsoft Intune üzerinden özel yapılandırma profilleri oluşturarak bu kilitleme işlevini kullanabiliyor. Özelliğin test aşamasında olması nedeniyle, tüm kullanıcıların erişimine açılacağı tarih henüz duyurulmuş değil.
Kilit etkinleştirildiğinde kullanıcı ne görür?
Remote Lock devreye girdiğinde Windows, cihazdaki etkin kullanıcı oturumlarını kapatıyor ve normal oturum açma seçeneklerini gizliyor. Bunun ardından ekranda kilit durumu gösteriliyor. Kullanıcı PIN veya parolasını bilse, yerel yönetici hesabına erişebilse ya da web üzerinden oturum açmayı denese bile bu yöntemlerle kilidi kaldıramıyor.
Kilidi yalnızca yetkili bir yönetici, uzaktan kaldırabiliyor. Yönetici kilidi kaldırdıktan sonra kullanıcı, hesabını kullanarak cihazda yeniden oturum açabiliyor. Kullanıcı hesabının geçerli olması ise diğer, kilitlenmemiş cihazlarda oturum açmayı engellemiyor. Böylece kayıp bilgisayarın erişimi sınırlandırılırken çalışanların veya öğrencilerin diğer cihazlardaki hesap kullanımı devam edebiliyor.
Microsoft’un Windows Insider iletişim sorumlusu Stephen Lines, işlemin verileri silmediğini ve cihazın yönetim altında kalmaya devam ettiğini belirtiyor. Kilit yeniden başlatma sonrasında da sürüyor; cihaz çevrim dışıyken de kullanıcının normal yollarla erişim sağlaması engelleniyor. Cihaz internete yeniden bağlandığında yönetim komutlarının uygulanabilmesi, kuruluşun cihazı kontrol altında tutmasına yardımcı oluyor.
Uzaktan kilitleme, cihazı yalıtmak veya silmek anlamına gelmiyor
Remote Lock’un kapsamını doğru anlamak önemli: özellik, bilgisayarı şirket ağından otomatik olarak ayırmıyor ve diskteki dosyaları silmiyor. Amaç, cihazın olağan oturum açma yöntemleriyle kullanılmasını durdurmak. Bir kuruluş cihazın ağ bağlantısını kesmek veya içindeki verileri tamamen kaldırmak isterse Microsoft Intune’daki yalıtma ya da silme araçlarını ayrıca kullanmalı.
Bu ayrım, kayıp cihazla ilgili alınacak önlemin duruma göre seçilmesini sağlıyor. Bilgisayarın kısa süre içinde bulunabileceği düşünülüyorsa verileri koruyan kilit yeterli olabilir. Cihazın geri alınamayacağı veya içindeki bilgilerin ciddi risk altında olduğu düşünülüyorsa kuruluş, kendi güvenlik politikalarına uygun ek işlemler uygulayabilir. Remote Lock tek başına bu daha kapsamlı müdahalelerin yerini almıyor.
BitLocker neden önemli?
Microsoft, Remote Lock’un bütün fiziksel veya kurtarma yollarını engellemediği konusunda uyarıyor. Özellikle Windows Kurtarma Ortamı, Güvenli Mod ya da USB bellek gibi harici bir ortamdan başlatma seçenekleri, uzaktan kilidin dışında kalabiliyor. Bir kişi bilgisayarı yeniden kurmaya veya depolama sürücüsünü sökerek başka bir cihazda okumaya çalışabilir.
Bu nedenle cihazdaki verileri korumak için BitLocker şifrelemesinin açık tutulması gerekiyor. BitLocker, depolama sürücüsündeki verileri şifreleyerek diskin başka bir bilgisayara takılması gibi durumlarda dosyalara doğrudan erişilmesini zorlaştırıyor. Remote Lock, cihazın Windows oturumunu kontrol altına alırken BitLocker verilerin disk düzeyinde korunmasına katkı sağlıyor; bu iki güvenlik önlemi birbirinin yerine geçmiyor.
FIDO2 güvenlik anahtarlarına da yeni yönetim ayarları geliyor
Microsoft, aynı test sürümlerinde FIDO2 güvenlik anahtarlarıyla ilgili yönetim seçeneklerini de deniyor. Kullanıcılar, bir güvenlik anahtarında saklanan geçiş anahtarlarını (passkey) görüntüleyip tek tek yönetebilecek. Bu yaklaşım, anahtarda hangi kimlik bilgilerinin bulunduğunu daha anlaşılır hale getirmeyi ve gerektiğinde belirli geçiş anahtarları üzerinde işlem yapmayı amaçlıyor.
Kuruluş yöneticileri ise güvenlik anahtarlarının kullanımına ilişkin kurallar belirleyebilecek. Denenen seçenekler arasında her kullanımda kullanıcı doğrulamasının istenmesi, PIN için belirlenebilecek en kısa uzunluk ve kurumsal onaylama ayarları bulunuyor. Bu kontroller, kuruluşların güvenlik anahtarlarını kendi kimlik doğrulama ve güvenlik politikalarına göre yapılandırmasına yardımcı olabilir.
Microsoft daha önce Windows 11 için mikrofon, kamera ve hassas konum bilgilerine masaüstü uygulamalarının erişimini denetlemeye yönelik yeni gizlilik seçeneklerini de duyurmuştu. Remote Lock ve güvenlik anahtarı ayarları da şirketin Windows cihazlarını kuruluşların yönetmesi ve koruması için sunduğu araçlara ekleniyor. Ancak Remote Lock’un test aşamasından çıkıp herkese açık Windows 11 sürümlerine ne zaman geleceği henüz açıklanmadı.