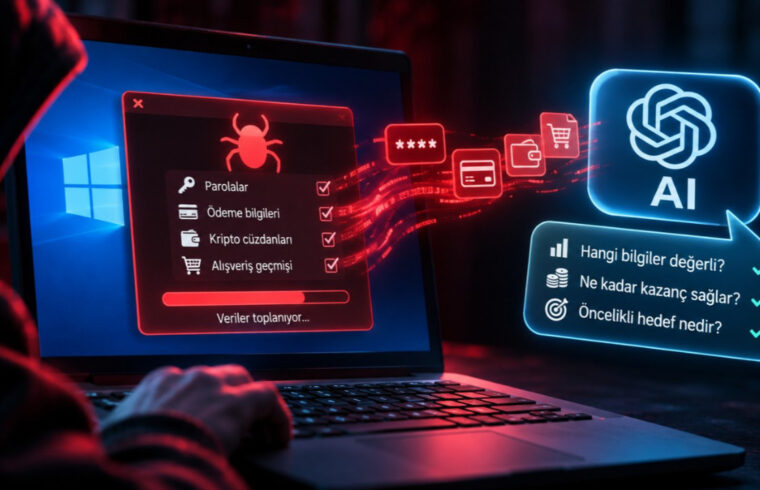
Windows bilgisayarları hedef alan VOLTA-AUTODOXER, kişisel bilgileri çalmanın ötesine geçerek ele geçirdiği verileri yapay zekâ yardımıyla analiz eden bir zararlı yazılım olarak tanımlanıyor. Cisco Talos araştırmacılarının incelediği bu yazılım; tarayıcılarda kayıtlı parolaları, ödeme bilgilerini, e-posta hesaplarını ve kripto para cüzdanlarına ilişkin verileri toplamayı amaçlıyor. Ardından elde ettiği bilgiler arasından saldırganlar için maddi değer taşıyabilecek olanları belirlemeye çalışıyor.
Yazılımın öne çıkan yönü, tek bir hesap türüne odaklanmaması. Farklı uygulamalardan ve çevrim içi hizmetlerden toplanan veriler bir araya getirilebiliyor; böylece saldırgan, hedef kişinin dijital hesaplarının yanı sıra alışveriş alışkanlıkları ve bazı kişisel ayrıntıları hakkında da daha kapsamlı bir tablo elde edebiliyor. Bu tür bir inceleme, çalınan bilgilerin hangi sırayla kullanılacağına veya hangi hesapların öncelikli hedef olabileceğine karar verilmesini kolaylaştırabilir.
Birçok hesap türünden bilgi toplayabiliyor
VOLTA-AUTODOXER bulaştığı bilgisayarda öncelikle internet tarayıcılarında saklanan kullanıcı adı ve parolaları, ödeme kartı bilgilerini ve Wi-Fi ağlarına ait şifreleri arıyor. E-posta tarafında Outlook ve Thunderbird gibi istemcilerdeki hesap bilgilerini hedefleyebiliyor. Discord, Telegram, Steam ve Roblox gibi platformların oturum verileri de toplanabilecek bilgiler arasında yer alıyor.
Kripto para cüzdanları da yazılımın hedefleri arasında bulunuyor. Zararlı yazılım, cüzdanlarla ilişkili dosyaları ve bilgileri kopyalamaya çalışıyor; korumalı cüzdan verilerinin şifrelerini çözme girişiminde de bulunabiliyor. Bu, her cüzdanın mutlaka açılabildiği veya varlıkların kesin olarak çalındığı anlamına gelmiyor. Başarı, cüzdanın nasıl korunduğuna ve saldırganın eline geçen verilere bağlı. Bununla birlikte, cüzdan dosyaları ya da kurtarma bilgileri aynı bilgisayarda tutuluyorsa risk önemli ölçüde artabiliyor.
Alışveriş kayıtlarından kişisel profil çıkarıyor
Yazılımın veri toplama yaklaşımı, oturum bilgileriyle sınırlı kalmıyor. Ele geçirilmiş e-posta hesaplarındaki makbuzları ve sipariş bildirimlerini tarayarak kişinin adresi veya alışveriş yaptığı hizmetler hakkında ipuçları arayabiliyor. Amazon ve PayPal bildirimleri ile yemek siparişi hizmetlerine ait kayıtlar, kişinin adresini doğrulamak ya da çevrim içi etkinliklerini anlamlandırmak için kullanılabiliyor.
Uber Eats ve DoorDash gibi platformlardaki sipariş geçmişi de incelenebilecek kaynaklar arasında gösteriliyor. Bu tür kayıtlar tek başına bir kişinin tüm yaşamını ortaya koymaz; ancak farklı hesaplardan gelen bilgiler birleştirildiğinde saldırganın hedef hakkında daha ayrıntılı çıkarımlar yapmasına yardımcı olabilir. Araştırmacıların aktardığına göre yazılım, kişinin çalıştığı şirket, yaşı, adresi ve dijital varlıkları gibi başlıkları içeren bir profil dosyası hazırlamayı hedefliyor. Bu profil, hem dolandırıcılık girişimlerini kişiselleştirmek hem de daha değerli hesapları seçmek amacıyla kullanılabilir.
Yapay zekâ, çalınan verilerin değerini sıralamak için kullanılıyor
VOLTA-AUTODOXER, topladığı bilgileri OpenRouter hizmeti üzerinden yapay zekâ modellerine gönderebiliyor. Yazılımın Claude Opus 4.6 modelini kullanmayı denediği; bu isteğin kabul edilmemesi hâlinde Moonshot AI’ın Kimi K2 ve Google’ın Gemini 2.5 Flash modellerine yöneldiği bildiriliyor. Model adları ve erişim seçenekleri zaman içinde değişebileceğinden, bunlar araştırmacıların incelediği örneğe ilişkin bulgulardır.
Yapay zekâya yöneltilen istek, bir kişinin verilerinde maddi değer taşıyabilecek unsurları belirlemek, bunları önem sırasına koymak ve hesap güvenliğindeki olası zayıflıkları saptamak üzerine kurulu. Böylece saldırganın, toplanan büyük miktardaki veriyi tek tek incelemek yerine öncelikli hedefleri daha hızlı belirlemesi amaçlanıyor. Bu yaklaşım, yapay zekânın doğrudan saldırıyı gerçekleştirmesinden ziyade çalınmış bilgilerin sınıflandırılması ve değerlendirilmesi için kullanıldığını gösteriyor.
Yapay zekâ hizmetlerinden yanıt alınamaması, zararlı yazılımın bütün işlevlerini durdurmuyor. Araştırmacıların açıklamasına göre model analizi başarısız olsa bile yazılım veri toplamayı sürdürebiliyor ve elde ettiği bilgileri saldırgana gönderebiliyor. Dolayısıyla yapay zekâ bağlantısı, saldırının tek dayanağı değil; verilerin daha verimli biçimde değerlendirilmesini sağlayan ek bir aşama.
Raporları Telegram üzerinden iletiyor
Toplanan hesap bilgileri ve varsa yapay zekâ değerlendirmesi bir dosyada birleştiriliyor. Yazılım daha sonra bu raporu saldırganın kontrolündeki Telegram hesabına gönderebiliyor. Telegram’ın bu amaçla kullanılması, saldırganın ele geçirilen bilgileri uzaktan almasına ve farklı hedeflerden gelen raporları aynı kanalda toplamasına imkân verebilir.
Yazılımın farklı Telegram hesapları ve bağlantı bilgileriyle yapılandırılabilecek şekilde hazırlanmış olması, araştırmacılara geliştiricinin aracı başka siber suçlulara sunmayı planlıyor olabileceğini düşündürüyor. Bu, yazılımın kesin olarak satıldığı ya da yaygın saldırılarda kullanıldığı anlamına gelmiyor. Cisco Talos, gerçek saldırılardaki kullanım yaygınlığının doğrulanmadığını belirtiyor; bu nedenle mevcut bulgular, zararlı yazılımın yetenekleri ve olası kullanım biçimleri çerçevesinde değerlendirilmelidir.
İzleri azaltmaya çalışsa da bulaşma ihtimali ciddiye alınmalı
VOLTA-AUTODOXER görevini tamamladıktan sonra ana dosyasını bilgisayardan silebiliyor. Bu davranış, zararlı yazılımın izlerini azaltma girişimi olarak değerlendirilebilir; ancak dosyanın silinmesi sistemde hiçbir iz kalmadığı ya da saldırının tamamen sona erdiği anlamına gelmez. Araştırmacıların belirttiğine göre bazı kayıtlar, yazılımın hangi bilgileri topladığına ve yapay zekâ hizmetleriyle bağlantı kurup kurmadığına ilişkin ipuçları bırakabiliyor.
Bir bilgisayarda zararlı yazılım bulunduğundan şüpheleniliyorsa cihazı günlük hesap işlemleri için kullanmaya devam etmemek ve güvenilir bir güvenlik uzmanından destek almak önemlidir. Temiz olduğu doğrulanmış başka bir cihazdan ilgili hesapların parolaları değiştirilmelidir. Aynı parolanın başka hizmetlerde de kullanıldığı durumlarda, bu hesapların parolaları da birbirinden farklı ve güçlü parolalarla yenilenmelidir. Mümkün olan hesaplarda çok faktörlü kimlik doğrulama etkinleştirilmeli ve bilinmeyen oturumlar sonlandırılmalıdır.
E-posta, mesajlaşma ve oyun hesaplarının yanı sıra ödeme hizmetleri ve çevrim içi mağazalar da kontrol edilmelidir. Kullanıcılar beklenmeyen oturum açma bildirimlerini, tanımadıkları işlemleri ve hesap ayarlarında yapılan değişiklikleri incelemeli; şüpheli ödeme hareketlerini ilgili finans kuruluşuna bildirmelidir. Hesaplara ait erişim anahtarları veya oturum belirteçleri ele geçirilmiş olabileceğinden, yalnızca parolayı değiştirmek her durumda yeterli olmayabilir. Hizmetin sunduğu seçenekler kullanılarak etkin oturumların kapatılması ve erişim anahtarlarının yenilenmesi de gerekebilir.
Kripto para cüzdanının kurtarma kelimeleri, özel anahtarları veya cüzdan dosyaları etkilenen bilgisayarda saklandıysa, kullanıcıların güvenli bir cihazdan yeni bir cüzdan oluşturup varlıklarını taşımayı değerlendirmesi gerekir. Kurtarma kelimeleri ve özel anahtarlar hiçbir koşulda mesajlaşma uygulamalarında ya da e-postada paylaşılmamalıdır. İşlem yapılmadan önce cüzdan sağlayıcısının resmî güvenlik yönergeleri izlenmeli; teknik bilgi yetersizse güvenilir destek alınmalıdır.
VOLTA-AUTODOXER’a ilişkin bulgular, yapay zekânın siber suçlular tarafından yalnızca zararlı yazılım üretmek için değil, ele geçirilen verileri inceleyip önceliklendirmek için de kullanılabileceğine işaret ediyor. Kullanıcılar açısından temel korunma adımları değişmiyor: Güvenilir güvenlik yazılımlarını güncel tutmak, işletim sistemi ve uygulama güncellemelerini geciktirmemek, bilinmeyen dosyaları çalıştırmamak ve önemli hesaplarda çok faktörlü doğrulama kullanmak. Özellikle parolaları ve kripto para kurtarma bilgilerini bilgisayarda düz metin hâlinde saklamamak, olası bir veri hırsızlığının etkisini azaltmaya yardımcı olabilir.