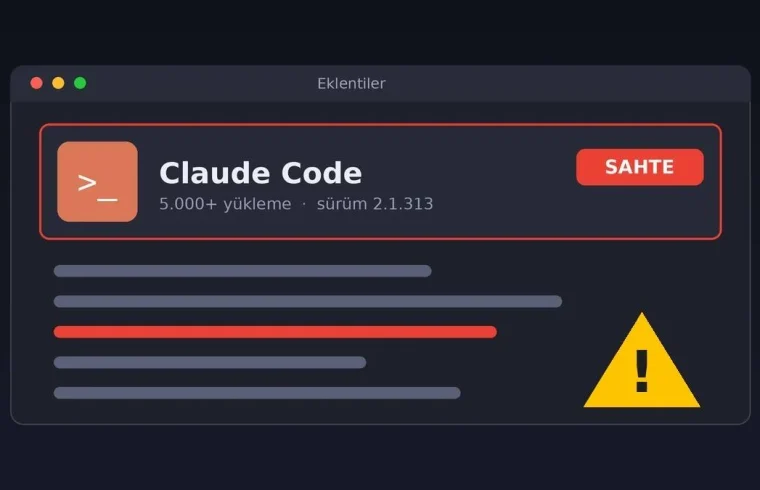
Cursor, VS Code eklenti mağazasında Anthropic’in Claude Code aracını taklit eden kötü amaçlı bir eklentinin yaklaşık 11 saat boyunca erişilebilir olduğunu bildirdi. Şirketin 29 Ekim tarihli açıklamasına göre söz konusu eklenti, 02.27 ile 13.35 arasında mağazada yer aldı ve bu sürede yaklaşık 5.000 kişi tarafından yüklendi. Cursor, eklentinin Anthropic tarafından geliştirilmediğini ve resmi Claude Code eklentisinin değiştirilmiş bir sürümü olduğunu belirtti.
Olayın temel güvenlik riski, eklentinin bilgisayarda kötü amaçlı kod çalıştırarak kalıcı bir SSH arka kapısı kurmaya çalışmasıydı. Bu tür bir arka kapı, saldırganlara uzaktan erişim olanağı sağlayabilir. Ancak açıklamada, saldırganların gerçekten başarılı bir erişim elde edip etmediğine veya kaç kullanıcının cihazının etkilendiğine ilişkin ayrıntılı bir doğrulama paylaşılmadı. Bu nedenle eklentiyi yüklemiş olabilecek kullanıcıların durumu dikkatle değerlendirmesi gerekiyor.
Sahte eklenti ne zaman mağazada kaldı?
Cursor’un paylaştığı zaman aralığına göre zararlı eklenti 02.27’de mağazada görünür hâle geldi ve 13.35’te kaldırıldı. Böylece yaklaşık 11 saat boyunca indirilebilir durumda kaldı. Bu zaman diliminde eklentiyi yükleyenlerin sayısı şirketin açıklamasında 5.000 olarak verildi.
Bu sayı, eklentinin toplam indirilme veya yüklenme sayısına ilişkin Cursor’un bildirdiği tahmindir; tek başına her kullanıcının cihazının ele geçirildiğini kanıtlamaz. Bununla birlikte, eklentinin kötü amaçlı kod çalıştırmaya çalıştığı bildirildiği için, belirtilen saatlerde indiren kullanıcıların eklentiyi güvenli kabul etmemesi ve gerekli kontrolleri yapması önem taşıyor.
- Eklentinin mağazada kaldığı süre: Yaklaşık 11 saat
- Yayında olduğu aralık: 02.27–13.35
- Cursor’un bildirdiği yükleme sayısı: Yaklaşık 5.000
- Açıklamanın tarihi: 29 Ekim
- Bildirilen davranış: Kötü amaçlı kod çalıştırarak kalıcı SSH arka kapısı kurmaya çalışma
SSH arka kapısı neden güvenlik riski oluşturuyor?
SSH, bilgisayarlara ve sunuculara uzaktan, şifreli bağlantı kurmak için kullanılan yaygın bir teknolojidir. Sistem yöneticileri ve yazılım geliştiricileri bu yöntemi meşru amaçlarla kullanır. Buna karşılık bir saldırganın gizlice erişim sağlayabilmesi için SSH ayarlarının veya kimlik doğrulama mekanizmalarının kötüye kullanılması ciddi bir güvenlik sorunu doğurabilir.
Arka kapı, olağan erişim kontrollerini aşmak veya bunların dışında sisteme yeniden girebilmek amacıyla bırakılan gizli bir erişim yoludur. “Kalıcı” arka kapı ifadesi, erişimin yalnızca kısa süreli değil, bilgisayar yeniden başlatıldıktan sonra da kullanılabilecek şekilde sürdürülmesinin hedeflendiğini anlatır. Cursor’un açıklaması, sahte eklentinin böyle bir erişim yolu kurmaya çalıştığını söylüyor; ancak girişimin başarıya ulaştığına dair ayrıca bir sonuç açıklamıyor.
Eklentiler, kod düzenleyicilere yeni özellikler ekleyen yazılımlardır. Kullanıcılar bunları genellikle mağazalardan yükler ve çalışma ortamlarına erişim izni verebilir. Bu nedenle tanınmış bir ürünün adını veya görünümünü taklit eden bir eklenti, kullanıcıyı yanıltarak zararlı kodun çalıştırılmasına yol açabilir. Bir eklentinin mağazada bulunması da tek başına onun Anthropic gibi adı geçen şirket tarafından yayımlandığını göstermez.
Eklentiyi yüklemiş olabilecek kullanıcılar ne yapmalı?
Cursor, sahte eklentiyi indiren kullanıcılarla durum hakkında iletişime geçeceğini bildirdi. Kullanıcılar, Cursor veya VS Code ortamlarında yüklü eklentileri kontrol ederek resmi olmayan Claude Code eklentisini kaldırmalı ve geliştirici/yayıncı bilgilerini doğrulamalı. Eklentinin kaldırılması, daha önce çalıştırılmış olabilecek kodun etkilerini kendiliğinden ortadan kaldırmayabileceğinden, yalnızca kaldırma adımıyla yetinmemek gerekir.
Özellikle eklentinin belirtilen saatler arasında yüklendiği veya çalıştırıldığı düşünülüyorsa, SSH yapılandırması ve yetkili anahtarlar gözden geçirilmeli; tanınmayan kayıtlar için sistem yöneticisinden ya da güvenlik uzmanından destek alınmalıdır. Şüpheli bir erişim veya hesap riski varsa ilgili kimlik bilgilerini güvenli bir cihazdan değiştirmek ve kurumsal güvenlik prosedürlerini izlemek de uygun olabilir. Bu adımlar, Cursor’un açıklamasında doğrulandığı belirtilen olay sonuçları değil, bildirilen arka kapı girişiminin olası risklerine karşı genel güvenlik önlemleridir.
Cursor’un açıklaması, olayın eklenti mağazasında yayımlanan değiştirilmiş bir yazılımla ilgili olduğunu ortaya koyuyor. Şirketin kullanıcılarla iletişime geçeceğini belirtmesi, etkilenen olabilecek kişilerin bilgilendirilmesi açısından önemli. Bununla birlikte, mevcut açıklamada saldırının başarılı olup olmadığına dair kesin bir sonuç yer almadığından, kullanıcıların kendi yükleme ve sistem kayıtlarını kontrol etmesi gerekiyor.