

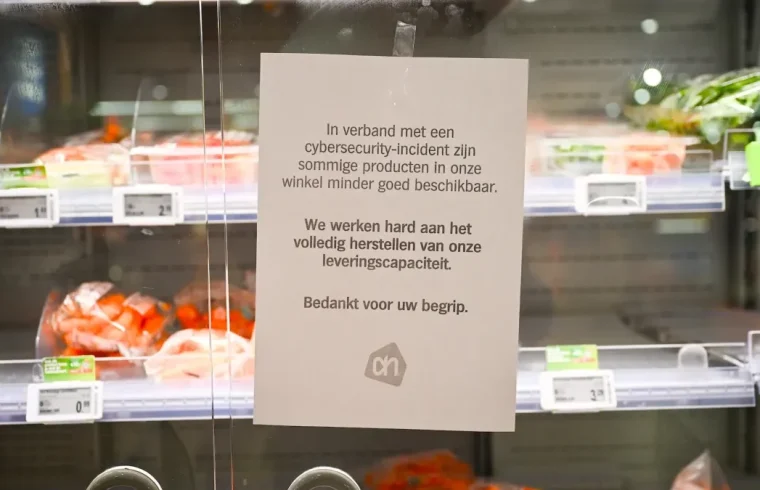
Avrupa’daki marketlerde internete bağlı soğutma sistemlerini hedef alan siber saldırılar yeniden gündeme geldi. Belçika, İrlanda, Lüksemburg ve İsveç’teki bazı mağazalarda soğutucuların ayarlarının değiştirilmesi, sıcaklıkların yükselmesine ve gıdaların bozulmasına yol açtı. Saldırıların kaç mağazayı etkilediği ve toplam zararın ne kadar olduğu konusunda kapsamlı bir açıklama yapılmış değil; ancak olayın tek bir mağazayla sınırlı kalmadığı bildiriliyor.
Market buzdolaplarına yönelik bu müdahale, yalnızca bilgisayar sistemlerinde yaşanan bir aksaklık olarak değerlendirilemez. Soğuk zincirin kesintiye uğraması, et, süt ürünleri ve donmuş gıdalar gibi sıcaklığa duyarlı ürünlerin güvenliğini doğrudan etkileyebilir. Bu nedenle işletmeler, ürünleri satıştan çekmek veya imha etmek zorunda kalabilir. Avrupa’daki son olaylar, dijital sistemlere yapılan saldırıların fiziksel altyapıda ve günlük tüketim ürünlerinde de somut sonuçlar doğurabileceğini gösteriyor.
Saldırganlar soğutma ayarlarını değiştirdi
Market zincirleri Ahold Delhaize ve Colruyt, olaylarla ilgili siber saldırı yaşandığını doğruladı. Reuters’a konuşan, Belçika’daki bir şirketin temsilcisi ise Delhaize’in soğutma sistemlerinin işletilmesine ilişkin bilgi verdi. Bu açıklamaya göre saldırganlar bazı soğutucuların ayarlarını değiştirdi ve cihazları buz çözme, yani defrost konumuna aldı. Bu işlem sırasında soğutma kapasitesi düşebildiğinden, dolapların iç sıcaklığı yükseldi.
Soğutucuların sıcaklığındaki artış, ürünlerin ne kadar süreyle ve hangi koşullarda etkilendiğine bağlı olarak gıda güvenliği riski oluşturabilir. Bu yüzden mağazalar, yalnızca cihazları yeniden çalıştırmakla yetinemez; etkilenen ürünlerin durumunu da değerlendirmek zorundadır. Güvenliğinden emin olunamayan gıdaların satıştan kaldırılması ve imha edilmesi, hem ekonomik kayba hem de mağaza operasyonlarında aksamalara neden olabilir. Bildirilen olaylarda da soğutuculardaki sıcaklık artışının gıda kayıplarına yol açtığı belirtildi.
Olayın teknik ayrıntıları ve saldırganların kimliği hakkında kamuya açık bilgiler sınırlı. Mevcut açıklamalar, sistem ayarlarının değiştirilmiş olduğunu ortaya koyuyor; ancak saldırganların hangi erişim yöntemini kullandığı, kaç cihazın doğrudan hedef alındığı veya olayın arkasında kimin bulunduğu kesinleşmiş değil. Bu nedenle saldırının belirli bir kişi ya da gruba atfedilmesi için yeterli doğrulanmış bilgi bulunmuyor.
Fransa’daki vakalarla bağlantılı güvenlik endişeleri
Avrupa’daki bu gelişmeler, geçen ay Fransa’da yüzlerce markette soğutma sıcaklıklarının kasıtlı biçimde yükseltildiğine ilişkin haberlerin ardından geldi. İki olay arasında doğrudan operasyonel bir bağlantı bulunduğu henüz kanıtlanmış değil. Bununla birlikte benzer cihazların ve güvenlik sorunlarının gündeme gelmesi, marketlerin uzaktan yönetilen soğutma altyapılarını yeniden incelemesine yol açtı.
Güvenlik araştırmacıları, bazı olaylarda Danimarkalı Danfoss tarafından üretilen internete bağlı soğutma ünitelerinin rolüne dikkat çekti. Araştırmacılara göre söz konusu cihazların bir bölümü artık güvenlik güncellemesi almıyordu. Güncelleme desteği sona eren bir ürün, yeni keşfedilen güvenlik açıklarına karşı savunmasız kalabilir. Ancak bu durum, her cihazın mutlaka saldırıya uğradığı anlamına gelmez; riskin değerlendirilmesi için cihazın modeli, yazılım sürümü, ağ yapılandırması ve erişim kayıtları incelenmelidir.
Siber güvenlik şirketi Claroty’nin Ağustos ayında bu tür ünitelerin uzaktan saldırı ve hizmet kesintisi riski taşıdığı konusunda uyarıda bulunduğu bildirildi. Bu uyarı, internete bağlı fiziksel sistemlerin düzenli güvenlik denetiminden geçirilmesinin önemini vurguluyor. Destek süresi bitmiş cihazların ağdan ayrılması, güvenli bir ağ bölümüne taşınması veya üretici tarafından desteklenen yeni ekipmanlarla değiştirilmesi değerlendirilebilecek önlemler arasında yer alıyor.
Soğuk zincir ve gıda tedariki açısından risk
Marketlerin soğutma sistemleri çoğu zaman sıcaklık ölçümü, alarm, uzaktan izleme ve bakım işlemleri için dijital ağlara bağlanıyor. Bu bağlantı, arızaların daha hızlı fark edilmesini ve sistemlerin merkezi biçimde yönetilmesini sağlayabiliyor. Ancak internete veya kurumsal ağa bağlı her cihaz, uygun koruma önlemleri alınmadığında yetkisiz erişim için yeni bir giriş noktası hâline gelebilir. Özellikle eski yazılım kullanan, varsayılan parolaları değiştirilmemiş ya da ağ erişimi yeterince sınırlandırılmamış cihazlar daha yüksek risk taşıyabilir.
Bir marketin soğutma sistemi devre dışı kaldığında etkiler yalnızca o mağazadaki ürünlerle sınırlı olmayabilir. Birden fazla şubede aynı yönetim altyapısının kullanılması, ortak bir yazılım veya uzaktan erişim hesabının hedef alınması hâlinde sorunun farklı lokasyonlara yayılmasına imkân verebilir. Bu nedenle işletmelerin her mağazadaki cihazları ayrı ayrı koruması, merkezi sistemlerde yetki sınırlarını belirlemesi ve sıcaklık değişikliklerini sürekli takip etmesi önemlidir.
Benzer siber olayların gıda tedarik zincirini etkileyebileceğine dair daha önceki örnekler de bulunuyor. 2025’te gıda dağıtım şirketi UNFI’ye yönelik saldırının ABD’deki teslimat ve dağıtım faaliyetlerini aksattığı, bunun da bazı marketlerde rafların boş kalmasına ve tedarik sorunlarına yol açtığı bildirilmişti. Dağıtım sistemlerine yapılan saldırılar ile soğutma ekipmanlarının hedef alınması teknik açıdan farklı olaylar olsa da ikisi de dijital altyapıdaki kesintilerin gıda erişimini etkileyebileceğini gösteriyor.
İşletmelerin alabileceği önlemler
Marketlerin ve soğuk zincir işletmelerinin riskleri azaltmak için internete bağlı cihazların envanterini çıkarması, cihazların destek ve güncelleme durumunu düzenli olarak kontrol etmesi gerekir. Uzaktan yönetim erişimi mümkün olduğunca sınırlandırılmalı; güçlü ve her sistem için ayrı parolalar kullanılmalı, çok faktörlü kimlik doğrulama gibi ek korumalar uygulanmalıdır. Soğutma ekipmanlarının kurumsal bilgi teknolojisi ağlarından ayrıştırılması da bir sistemdeki ihlalin diğer sistemlere sıçramasını önlemeye yardımcı olabilir.
Teknik önlemlerin yanı sıra operasyonel hazırlık da önem taşır. Mağazalar, sıcaklığın olağan aralığın dışına çıkması durumunda uyarı verecek bağımsız izleme sistemleri kullanabilir ve ağ bağlantısı kesildiğinde uygulanacak bir acil durum planı hazırlayabilir. Kritik sıcaklık değişikliklerinin kayıt altına alınması, olağan dışı ayarların hızla fark edilmesine ve etkilenen ürünlerin belirlenmesine katkı sağlar. Ayrıca çalışanların şüpheli durumları bildirebilmesi ve bakım ekiplerinin güvenli müdahale prosedürlerini bilmesi gerekir.
Avrupa’daki olayların kapsamı ve kullanılan saldırı yöntemi hakkında daha fazla bilgi, şirketlerin ve yetkili kurumların yapacağı incelemelerle netleşebilir. Şimdilik doğrulanmış açıklamalar, soğutma ayarlarının değiştirilmesi ve bunun bazı mağazalarda gıda kaybına yol açması üzerinde yoğunlaşıyor. Olaylar, internete bağlı soğutma sistemlerinin yalnızca verimli çalışmasının değil, güvenli biçimde yönetilmesinin de gıda güvenliği ve tedarik sürekliliği açısından kritik olduğunu ortaya koyuyor.
İlgili haber: Meta’nın Yapay Zeka Modeli Dışarı Sızdı: Siber Saldırı Oldu mu?









