Apple, 99 ülkedeki bazı kullanıcılara paralı casus yazılım saldırılarının hedefi olmuş olabileceklerine ilişkin tehdit bildirimleri gönderdi. Bildirim, cihazın kesin olarak ele geçirildiğini doğrulamıyor; kullanıcının hedef alınmış olabileceğine dair ciddi bir uyarı niteliği taşıyor. Apple saldırıların arkasındaki kişi ya da kuruluşu açıklamadı ve bildirimin tek başına cihazın güvenlik durumunu kanıtlamadığını belirtti.
Bu tür hedefli saldırılarda saldırganlar, gazeteciler, siyasetçiler, kamu görevlileri ve sivil toplum çalışanları gibi belirli kişileri seçebiliyor. Paralı casus yazılımlar, hedef alınan kişinin telefonundaki mesajlara, aramalara, konum bilgilerine veya başka hassas verilere erişmek amacıyla kullanılabiliyor. Ancak her saldırının yöntemi ve elde edilen veriler farklı olabileceğinden, yalnızca uyarı metnine bakarak cihazın ele geçirilip geçirilmediği ya da hangi bilgilerin etkilenmiş olabileceği anlaşılamıyor.
Almanya’da yetkililerden acil uyarı
Financial Times’ın haberine göre Alman milletvekilleri ve hükümet yetkilileri geçen perşembe günü Apple’dan tehdit bildirimi aldı. Bunun ardından Almanya Federal Bilgi Güvenliği Dairesi hafta sonu acil bir uyarı yayımladı. Kurum, Apple bildirimi alan kişilerin cihazlarının güvenli olmayabileceğini varsayarak dikkatli davranmasını istedi.
Bu çağrı, tehdidin doğrulandığı anlamına gelmiyor; ancak olası bir ihlalin sonuçları netleşene kadar tedbirli olmanın önemini vurguluyor. Cihazın güvenli olmadığını varsaymak, kullanıcıların telefon üzerinden hassas iletişim kurmaktan kaçınması ve önemli hesaplarını korumak için ek önlemleri değerlendirmesi gerektiği anlamına gelebilir. Etkilenen kişilerin, doğrulanmamış mesajlardaki bağlantılara tıklamak yerine Apple’ın resmî destek kanallarına ve yetkili güvenlik uzmanlarına başvurması önem taşıyor.
Alman hükümeti, olayı ve Apple’ın uyarısını ciddiye aldığını, koşulları araştırmak için çalıştığını açıkladı. Hükümet sözcüsü Stefan Kornelius ise Şansölye Friedrich Merz’in uyarı alan kişiler arasında olup olmadığı sorusuna yanıt vermedi. Bu nedenle Almanya’daki bildirimin kapsamı ve hangi kişilerin etkilendiği konusunda kamuya açık bilgiler sınırlı.
Sıfır tıklama saldırısı iddiası
Haberde yer alan iddiaya göre saldırılarda “sıfır tıklama” (zero-click) olarak adlandırılan bir yöntem kullanılmış olabilir. Bu tür saldırılarda hedef kişinin bir bağlantıya tıklaması, dosya indirmesi ya da belirgin bir işlem yapması gerekmeyebilir. Bazı durumlarda saldırganın hedefe ait telefon numarası gibi bir bilgiyi bilmesi yeterli olabiliyor. Bununla birlikte, bu olayda kullanılan tekniklerin ayrıntıları ve iddianın bağımsız biçimde doğrulanıp doğrulanmadığı açıklanmış değil.
Sıfır tıklama yöntemleri, kullanıcıların alışılmış güvenlik alışkanlıklarını aşabildiği için özellikle kaygı verici kabul ediliyor. Şüpheli bir bağlantıyı açmamak önemli olsa da bu tek başına her hedefli saldırıya karşı koruma sağlamayabilir. Bu nedenle yüksek risk altında olabileceğini düşünen kullanıcıların işletim sistemi ve uygulama güncellemelerini yüklemesi, hesaplarında güçlü ve benzersiz parolalar kullanması ve çok faktörlü kimlik doğrulamayı etkinleştirmesi öneriliyor. Bu genel önlemler, belirli bir cihazın saldırıya uğramadığını garanti etmez; profesyonel değerlendirme gerektiğinde uzman desteğinin yerini tutmaz.
Uyarı alan kullanıcıların durumu
Apple bildirimi alan kişilerden biri, Beyrut merkezli film yapımcısı Radwan Mortada. TechCrunch’ın aktardığına göre Mortada, kendisine gelen bildirimi X’te paylaştı. Apple’ın mesajında yeni uyarı grubunun 99 ülkedeki kullanıcıları kapsadığı belirtiliyordu. Mortada, 2017 ve 2021 yıllarında da Pegasus casus yazılımıyla hedef alındığını söyledi. Bu kez saldırının arkasında kimin olduğunu bilmediğini ve olayın yönettiği araştırmacı belgeselle bağlantılı olup olmadığının henüz netleşmediğini ifade etti.
Mortada’nın daha önce hedef alınmış olması, mevcut uyarının arkasındaki sorumluyu belirlemiyor. Aynı şekilde, farklı kişilerin aynı uyarıyı alması da saldırıların tek bir aktör tarafından yürütüldüğünü kanıtlamıyor. Hangi hükümetin ya da başka bir kuruluşun hedeflemeyi gerçekleştirdiği açıklanmış değil. Almanya’daki soruşturmanın bulguları da henüz kamuoyuna duyurulmadı.
Apple, bu tür tehdit bildirimlerini hedefli ve yüksek maliyetli saldırılardan etkilenme ihtimali bulunan kullanıcılara gönderiyor. Şirketin uyarısı, kullanıcıya kesin bir teknik inceleme raporu sunmuyor; bunun yerine olası riske dikkat çekiyor. Bu nedenle bildirimin gerçek olup olmadığını kontrol etmek isteyen kişilerin, mesajdaki bağlantılara güvenmek yerine cihazlarındaki Apple bildirimlerini ve şirketin resmî destek bilgilerini kullanması daha güvenli bir yaklaşım.
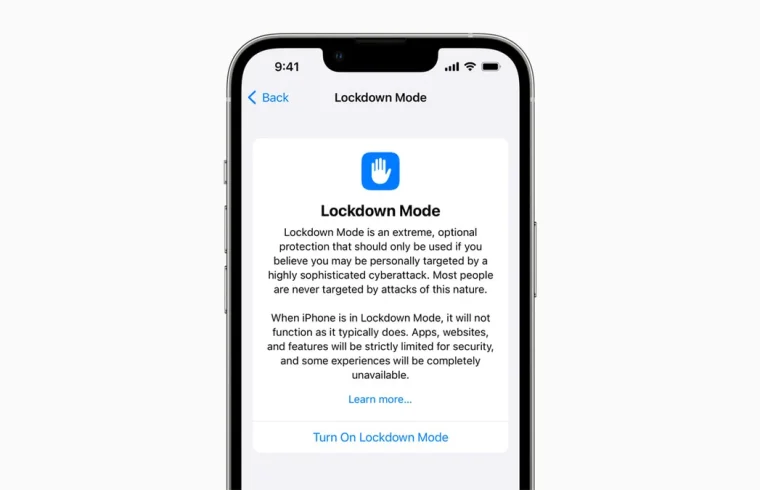
Apple ayrıca iPhone’da, belirli ve yüksek riskli saldırılara maruz kalabilecek kişiler için Kilitleme Modu (Lockdown Mode) adlı isteğe bağlı bir koruma sunuyor. Bu mod, bazı işlevleri kısıtlayarak saldırı yüzeyini azaltmayı amaçlıyor; ancak tüm tehditleri ortadan kaldırdığı ya da etkilenen bir cihazı otomatik olarak temizlediği anlamına gelmiyor. Kullanıcıların bu özelliği değerlendirmesi, risk profillerine ve ihtiyaçlarına göre yapılmalı.
Apple casus yazılım uyarısının temel mesajı, cihazın kesin olarak ele geçirildiği değil, hedef alınma ihtimalinin ciddiye alınması gerektiğidir. Saldırının yöntemi, sorumlusu ve kullanıcılar üzerindeki olası etkileri hakkında doğrulanmış bilgiler ortaya çıkana kadar uyarı alan kişilerin dikkatli davranması ve güvenilir teknik destek alması önemini koruyor.